
El correo de phishing que tu personal aprendió a detectar ya no es la vía más probable por la que un atacante los alcanza. La llamada sí.
El phishing por correo no mejoró. Se mudó
El informe M-Trends 2026 de Mandiant, construido sobre sus propias respuestas a incidentes, sitúa el phishing por correo en el 6% de los vectores de acceso inicial confirmados en 2025, frente al 14% del año anterior. En el mismo periodo, el phishing por voz subió al 11% y se convirtió en la segunda forma más común de entrar. Solo lo superan los exploits, con un 32%.
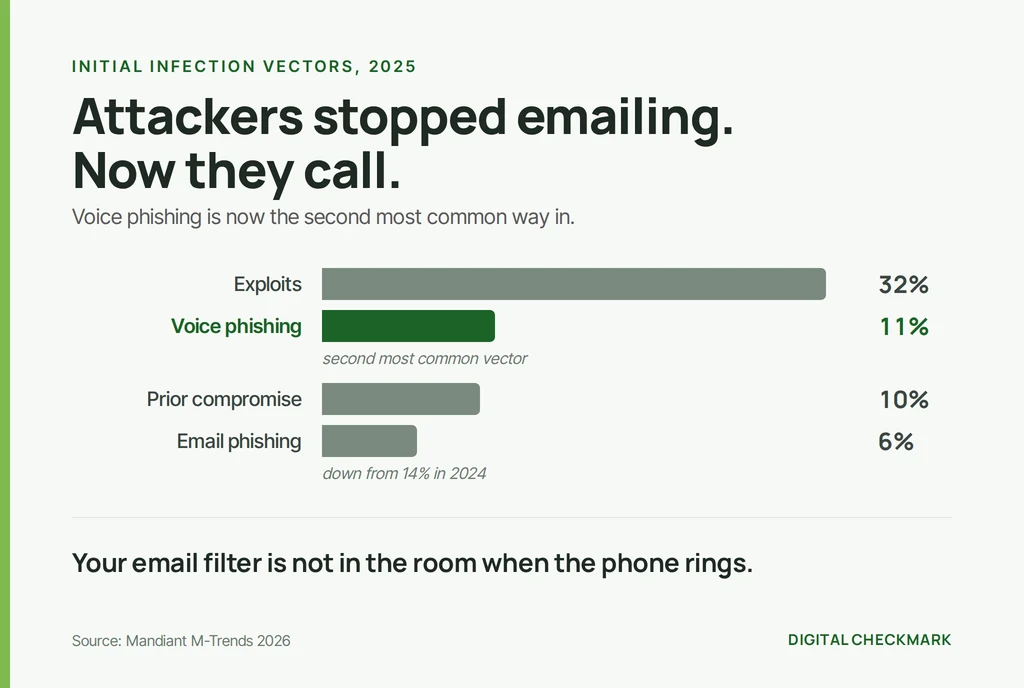
Eso no cuenta que el phishing esté bajando. Cuenta que cambió de canal. Los filtros, los avisos de remitente externo, los registros DMARC y la capacitación apuntan todos a la bandeja de entrada. Así que los atacantes tomaron el teléfono.
Y la voz al otro lado dice que es tu proveedor de TI
El patrón es tan constante que aburre. Alguien llama a un empleado, dice que es de la mesa de ayuda o del proveedor de servicios administrados, menciona un ticket o una caída que suena verosímil, y le pide que apruebe una notificación, que lea un código en voz alta o que instale una pequeña herramienta de soporte remoto.
Esa última es el objetivo. El cambio de los últimos dos años va de robar una contraseña a conseguir las manos en el teclado mediante una sesión legítima de monitoreo y administración remota. Una contraseña se restablece. Una sesión remota que el propio usuario aprobó es un atacante ya dentro, en un equipo de confianza.
Para un negocio pequeño la suplantación es fácil de sostener, porque el proveedor de TI real sí llama, sí pide que la gente apruebe cosas y sí abre sesiones remotas.
Tu filtro de correo nunca ve esa llamada
Esta es la parte incómoda. Casi todo lo que una empresa compra para este problema vive en la ruta del correo. SPF, DKIM y DMARC autentican correo. La pasarela de seguridad analiza correo. El aviso de «remitente externo» se agrega al correo.
Ninguno está en la habitación cuando suena el teléfono.
El único control que funciona en ese momento vive en la cabeza del empleado: saber, antes de la llamada, qué cosas su proveedor de TI nunca le va a pedir.
Una expectativa que fijas durante el ataque no sirve de nada
Decirle a un cliente «nunca te vamos a pedir tu contraseña» mientras está al teléfono con alguien que dice ser tú llega tarde. A esas alturas ya lo está presionando alguien que suena competente y con prisa.
La expectativa tiene que ser vieja para cuando importa. Tiene que ser algo que haya leído tantas veces que dejó de notarlo, y que aun así recuerde cuando alguien lo contradiga.
O sea que necesita vivir en un lugar que vea constantemente, sin que nadie tenga que hacer nada.
Ese lugar ya lo tienes
Es el pie de cada correo que envías.
La firma de correo es el único canal donde te diriges a todos tus clientes, prospectos y proveedores a la vez, en medio de una conversación que ellos eligieron tener contigo. No cuesta nada, no necesita campaña y nadie se da de baja.
La mayoría de las empresas la llenan con un logotipo, un cargo y un aviso de confidencialidad que jamás protegió a nadie. Esto es lo que dice la nuestra en su lugar:
Nunca le pediremos contraseñas, datos de pago ni acceso remoto por correo. Si recibe una solicitud inesperada, llámenos para verificarla.
Seguido del número al que llamar.
Esa frase hace tres cosas a la vez. Le dice al cliente qué esperar de nosotros, así que una contradicción salta a la vista. Le da una vía de verificación que no depende del canal que eligió el atacante. Y demuestra cómo trabajamos sin afirmar nada que tengamos que demostrar aparte.
Solo cuenta si nadie tiene que acordarse
Una firma que cada persona pega en su propio programa de correo no es un control. En un mes vas a tener tres versiones, dos personas que quitaron la línea porque les alargaba la firma, y alguien recién contratado que nunca la tuvo.
Para que valga algo hay que aplicarla de forma centralizada, desde el directorio, para que la reciba cada buzón piense o no en ello la persona. Eso además mantiene el número de teléfono correcto en todas partes, que importa más de lo que parece cuando el objetivo es darle a alguien un número contra el cual verificar.
Un detalle que conviene acertar: la versión completa va en el primer correo de la conversación. Repetir una advertencia ocho veces en el mismo hilo entrena a la gente a saltársela, que es justo lo contrario de lo que buscas.
Lo que esto no hace
No detiene la llamada. No reemplaza la autenticación multifactor resistente a phishing, ni reemplaza un procedimiento de verificación en tu propia mesa de ayuda para quien llama diciendo ser de tu personal.
Es una capa barata que mueve la probabilidad en el único momento en que no hay ningún control técnico presente. Tómala como eso y no como una solución.
Y vale la pena decirlo claro: si le dices a tus clientes que nunca vas a pedir acceso remoto por correo, no puedes pedir acceso remoto por correo nunca. Una promesa que tu propio equipo rompe es peor que no haber prometido nada, porque le enseña al cliente que la excepción es normal.
Por dónde empezar
Escribe la frase. Decide el número de verificación. Y después averigua cómo aplica firmas tu plataforma de correo a toda la organización, porque hacerlo a mano es la manera en que esto deja de ser cierto sin que nadie se entere.
Si quieres revisar de paso la otra mitad del problema, nuestra revisión gratuita de salud del correo te dice si hoy alguien puede enviar correo en nombre de tu dominio. Los dos problemas van de lo mismo: ponérselo difícil a quien quiera hacerse pasar por ti.